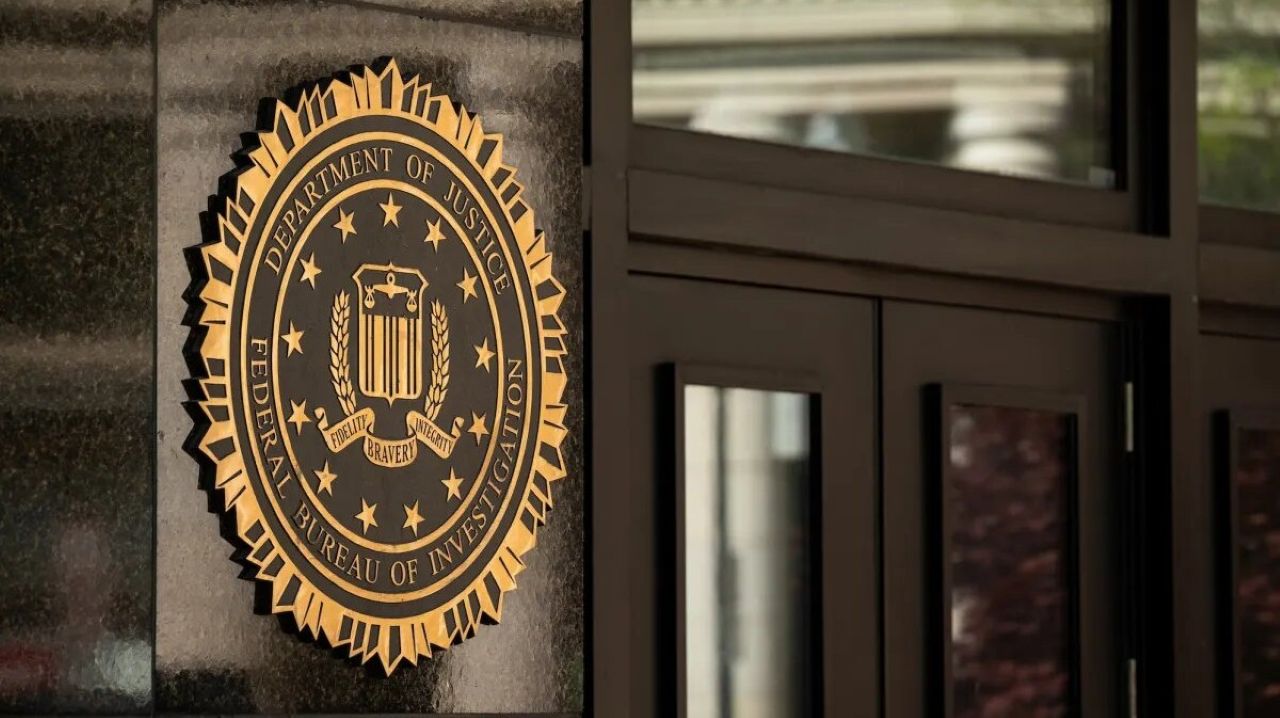
Во вторник, 22 сентября, хакерская группировка ShinyHunters заявила, что получила доступ к данным большого числа действующих и бывших сотрудников ФБР. Позже ФБР сообщило, что знает о заявлениях о несанкционированной активности на сайте FBIjobs.gov и проводит расследование. Об этом сообщает Deutsche Welle.
В заявлении, опубликованном в даркнете, а также в онлайн-чате с Reuters, ShinyHunters утверждает, что атаковала ФБР в ответ на сообщение ведомства, опубликованное в мае 2026 года. В нем были подробно описаны методы группировки и содержался совет не платить вымогателям.
Читайте нас также
По утверждению хакеров, им удалось похитить данные «почти всех агентов ФБР и людей, которые подавали заявления на работу в ведомство».
В качестве доказательства ShinyHunters опубликовала скриншот измененного сайта ФБР для поиска сотрудников FBIjobs.gov, а также информацию примерно о 5 тыс. агентов, которая, как утверждает группировка, является лишь частью похищенных данных.
Reuters не смогло проверить подлинность скриншота. При этом агентство отметило, что сайт для соискателей вакансий в ФБР действительно недавно работал со сбоями. В сообщении ФБР от 22 сентября говорилось, что сам сайт и портал для соискателей на должность специального агента временно недоступны.
В представленном ShinyHunters образце данных есть имена сотрудников ФБР, их домашние адреса, номера социального страхования, должности и, по крайней мере в некоторых случаях, имена членов их семей.
Reuters удалось частично подтвердить подлинность этих сведений. Журналисты сопоставили данные, в том числе номера социального страхования, с информацией кредитных бюро и ранее похищенными данными, которые хранятся у компании District 4 Labs, специализирующейся на анализе информации из даркнета.

По меньшей мере в 10 случаях, включая данные директора ФБР Кэша Патела, журналисты обнаружили сведения, которые, судя по всему, совпадали. Источник Reuters, знакомый с ситуацией, сообщил, что в некоторых случаях совпадали и данные о должностях сотрудников.
При этом агентство не смогло установить, откуда были получены эти данные и действительно ли они были похищены из внутренних систем ФБР, как утверждает ShinyHunters. Связаться с людьми, чьи данные содержались в опубликованном образце, журналистам не удалось.
Отмечается, что подобные утечки могут представлять серьезную опасность для сотрудников ФБР. Бывшая сотрудница ведомства Синтия Кайзер заявила, что злоумышленники могут использовать полученные данные для раскрытия личностей и давления на людей, расследующих их деятельность.
Кайзер, которая сейчас занимает должность старшего вице-президента компании по кибербезопасности Halcyon, отметила, что данные, украденные во время утечки в 2016 году, до сих пор используются для преследования сотрудников ФБР.
ShinyHunters считается одной из наиболее известных хакерских группировок. В числе недавних атак, которые связывают с группой, - предполагаемая кража миллионов деловых записей разработчика видеоигр Rockstar Games, создавшего Grand Theft Auto, а также майская атака на образовательный сервис Canvas, которая вызвала масштабные сбои в школах США.
Ранее в сентябре компания Anthropic заявила, что выявила хакеров, связанных с ShinyHunters, которые пытались использовать ее инструменты.
 Подпишитесь на нас